Kyberbezpečnost začíná u lidí. Firmy proto posilují školení zaměstnanců
Čtěte e15 v Googlu přednostně
Nastavte si e15 jako preferovaný zdroj a naše články uvidíte ve vyhledávání výš.
Ani nejlepší technologie firmu neochrání, pokud nejsou připraveni její lidé. Jedno špatné kliknutí totiž může odstartovat útok s milionovými škodami. I proto roste význam pravidelného školení zaměstnanců. O2 na to reaguje programem O2 Cyber Academy. Ten kombinuje krátká videa, simulované útoky, kvízy a vše průběžně vyhodnocuje.
Šestadvacet kybernetických incidentů za jediný měsíc. Takovou bilanci zaznamenal Národní úřad pro kybernetickou a informační bezpečnost ve své poslední, zářijové, statistice. Je to třetí nejvyšší počet za poslední rok. Nejvíce jich bylo v lednu, a to třicet dva. Druhý nejvyšší počet pak evidoval v srpnu, a to dvacet osm. Srpen navíc vyčníval i závažností: devět incidentů NÚKIB označil za významné, nejvíce za předchozích dvanáct měsíců.
Dominují průniky do systémů. V srpnu tvořily více než dvě třetiny všech evidovaných případů, v září nadpoloviční většinu. „Nejčastějšími cíli byly subjekty vzdělávacího sektoru a veřejné správy,“ informoval úřad. Samotný počet incidentů přitom nevypovídá jen o aktivitě útočníků. Ukazuje také to, jak širokého spektra se kybernetické hrozby dnes týkají a že nejde jen o problém technologických firem.
Zřejmě tak pokračuje trend z loňska. Ve výroční zprávě o stavu bezpečnosti za rok 2025 NÚKIB uvádí, že útoky zaměřené na dostupnost systémů tvořily až 46 % všech případů a byly tak nejčastějším typem incidentů. Z pohledu organizací byl nejrozšířenější hrozbou phishing. Devět z deseti respondentů uvedlo že se s phishingovými útoky setkalo. Přesto více než třetina organizací své zaměstnance vůči podobným hrozbám vůbec netestovala, varoval tehdy NÚKIB.
Právě pravidelné ověřování přitom může ukázat, zda zaměstnanci dokážou znalosti ze školení použít i v situaci, která se skutečnému útoku podobá.
Bez připravených zaměstnanců se firmy neobejdou
Člověk. To je cesta, na kterou se útočníci teď spoléhají. Nemusí se už snažit prolomit složitě chráněný systém, protože stačí, když dokážou někoho přesvědčit, aby jim přihlašovací údaje předal sám.
Phishing se navíc dávno neomezuje jen na e-mail. Podvod může přijít prostřednictvím SMS, telefonátu nebo zprávy, která se tváří jako komunikace od kolegy, dodavatele či nadřízeného. Využívá důvěru, běžné pracovní návyky a taky časový tlak. Právě proto nestačí, aby zaměstnanec pouze znal pojmy phishing, smishing nebo vishing. Podstatné je, zda podezřelou situaci dokáže rozpoznat ve chvíli, kdy se odehrává.
Jenže kyberbezpečnost se nedá naučit během jedné prezentace za rok. Takové školení sice může splnit formální účel, ale jen těžko vytvoří návyk, který člověk automaticky použije později. Do firemního vzdělávání proto stále více proniká tzv. mikrolearning, tedy krátké lekce, které se pravidelně opakují a doplňují se i simulace reálných situací. Navíc, obsah přichází průběžně a zaměstnance tolik nezatěžuje.
Na tomto principu funguje O2 Cyber Academy, kterou O2 vytvořilo ve spolupráci s českou společností BOIT. Základní varianta počítá s lekcí v délce tří až osmi minut jednou měsíčně, která je zakončená testovací otázkou. Konkrétní rozsah školení si určuje zákazník.
„Zaměstnanci se nemusí přihlašovat do dalšího systému, obsah jim může přijít přímo do e-mailu, SMS zprávy nebo mobilní aplikace OuiLive, která využívá interaktivní a herní prvky“, vysvětluje produktová manažerka O2 Petra Radostová.
Součástí mohou být i simulované útoky, například phishingové e-maily, podvodné SMS nebo další scénáře sociálního inženýrství. Pokud zaměstnanec při simulaci zareaguje chybně, dostane hned vysvětlení, kterých varovných signálů si měl všimnout.
„Nejde ale o to zaměstnance nachytat při chybě. Naopak, chceme jim v bezpečném prostředí ukázat, na co si dát pozor a podle čeho podezřelou situaci rozpoznat“, dodává Radostová.
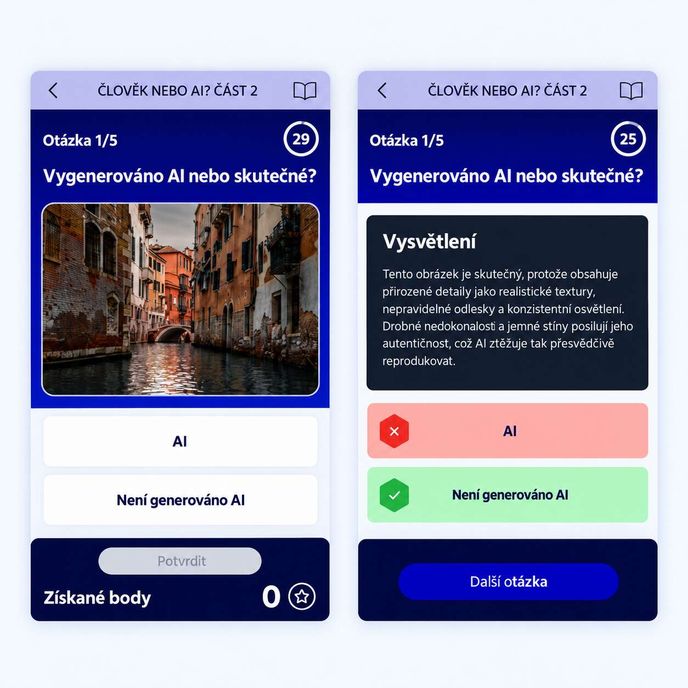
Zákazník má zároveň k dispozici administrátorský portál, ve kterém sleduje účast na školení, jeho průběh a výsledky jednotlivých aktivit i posun zaměstnanců v čase. Reporting tak není jen přehledem o tom, kdo kurz dokončil. Firma může průběžně sledovat, jak její lidé na simulované situace reagují a kde zůstávají slabá místa. Pro vedení firmy tak vzniká průběžný obraz o tom, zda se bezpečnostní návyky skutečně zlepšují, místo jednorázového potvrzení, že zaměstnanci školením prošli.
Školení zaměstnanců je pro některé firmy nově povinností
Dalším důvodem, proč některé firmy vzdělávání zaměstnanců řeší, je nový zákon o kybernetické bezpečnosti. Ten je účinný od 1. listopadu 2025 a do českého prostředí převádí požadavky evropské směrnice NIS2. Regulovaným organizacím ukládá řadu povinností, které s řízením kybernetických rizik souvisí. Mezi nimi třeba už i zmiňované školení zaměstnanců a vedoucích pracovníků.
O2 Cyber Academy je podle operátora navržena právě tak, aby průběžné vzdělávání a jeho doložitelnost požadavkům nového zákona odpovídala. „Firmám tak může pomoci splnit povinnost školení podle NIS2 a zákona o kybernetické bezpečnosti“, říká Radostová z O2.
Nová pravidla se přitom týkají tisíců organizací. NÚKIB původně odhadoval, že pod nový zákon spadne zhruba šest tisíc subjektů. Do února 2026 už regulovanou službu ohlásilo zhruba 4 800 organizací, pro které už nyní není hlavní otázkou, zda zaměstnance v kybernetické bezpečnosti vzdělávat, ale především kdy a jak to dělat účinně.